
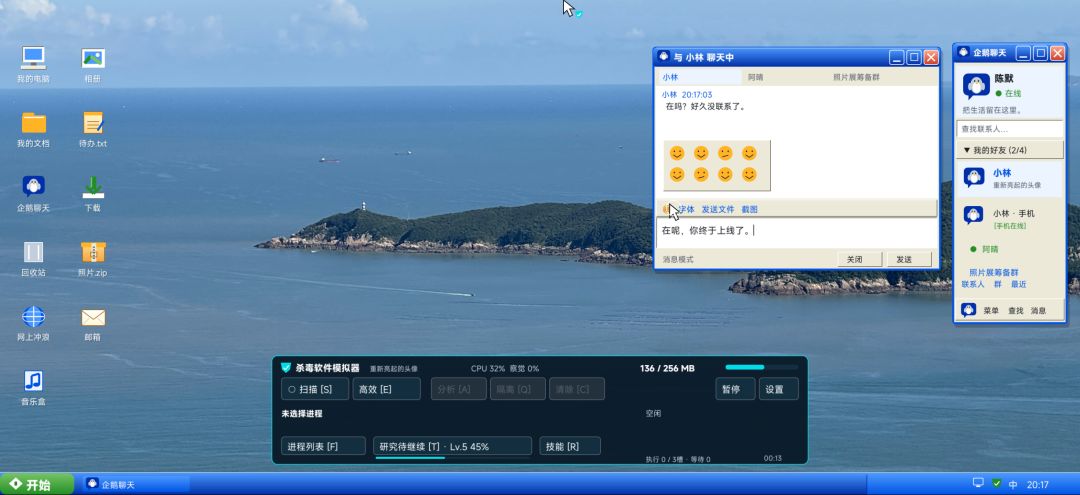
1,今天得知微软的桌面壁纸是只能用于自己电脑桌面的,所以不应该放入游戏中,于是赶紧换了一张我自己拍的风景图,感觉还是挺搭的
2,降低了第1、第2章的难度,但是降的不多,因为感觉难度太低会没事做?到时候干瞪眼觉得也不太好。。。
3,优化掉了一些细节东西和bug
然后下面是用ai收集列出的病毒产出逻辑和特性,供大家查看:
一、弹窗、伪装与诱导类 病毒 表现/伪装 实际特性
下载 App
【开发日志10月18日】
- 弹窗蠕虫 仿浏览器弹窗,提示“电脑需要修复”“安装安全补丁” 主人会阅读并可能误点。误点后增加内存、加快传播,并加载一个内存吞噬者。已变异或电脑内存较高时,误点还可能触发死机。
- 图标寄生虫 桌面上的“旧照片.jpg” 实际是 照片.jpg.exe,利用双重扩展名伪装照片,会复制传播。当前没有专门的“双击后跳转推广页”机制,与快捷方式掉包者不同。
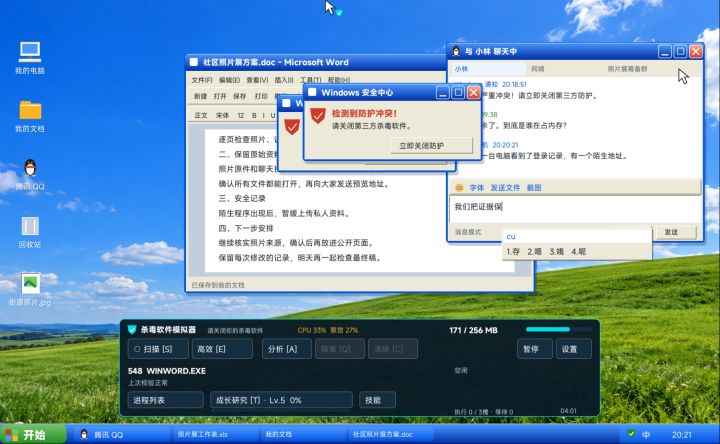
- 伪装杀毒程序 假“Windows 安全中心”,声称存在防护冲突 诱导主人关闭真正的杀毒软件。主人误点后明显增加内存、加快传播,并加载输入法劫持者,可能触发蓝屏。它不是一点击就直接关闭玩家,真正退出仍由资源压力流程决定。
- 托盘广告虫 右下角的领奖、加速、云相册等推荐卡片 每 9 秒轮换广告;关闭卡片只是隐藏 8 秒,病毒仍在。主人误点后增加内存并加载内存吞噬者;已变异或内存较高时可能引发死机。
- 托盘潜伏者 陌生托盘图标:闪电加速器、云端备份助手、远程连接助手 主人误点后增加内存,并加载一个托盘广告虫。其中“远程连接助手”外观还可能触发蓝屏。这三个名字是同一种病毒的不同伪装,不是三类病毒。 二、输入、资源与宿主寄生类 病毒 表现/伪装 实际特性
- 输入法劫持者 输入法异常,部分实例藏在 ctfmon.exe 中 干扰主人打字的候选字和提交内容,影响 QQ,也影响共用打字逻辑的 Word/Excel。当前具体改字规则是“没”→“已”,并非任意替换所有文字;受保护的关键剧情对白不会被改。
- 内存吞噬者 后台服务,部分实例寄生于 svchost.exe 持续增加内存占用,增长有上限。电脑越来越卡,主人可能误以为杀毒软件导致卡顿而准备退出防护。严重、持续的资源压力也可能触发死机。
- 后台矿工 隐藏后台进程,没有专属矿工窗口 持续消耗较高 CPU,拖慢主人操作,并增加主人对防护软件的怀疑。多个计算型病毒持续造成高负载时,可能触发死机。
- 迁移寄生虫 寄生于正常程序或系统服务 生成时就尝试注入宿主,之后每 25 秒迁移一次。迁移会换宿主、丢失此前的威胁确认,旧处理任务也可能失效,需要重新追踪和分析。它的扫描线索比普通病毒更隐蔽。
- 勒索编辑者 工作文件被锁,窗口标题出现 .locked 活动达到 35 秒后锁住工作文件,妨碍主人编辑和整理。已经形成的文件锁不会因隔离立即解除,必须清除所有仍持有锁定的病毒。 活动中的锁文件病毒还可能在主人打开文件、下载或解压时触发蓝屏。目前没有真实加密或赎金支付玩法。 三、桌面篡改类 病毒 表现/伪装 实际特性
- 快捷方式掉包者 把日常桌面入口的图案换成礼盒 主人真正双击后,原应用不打开,而是进入推广导航;增加内存、加载内存吞噬者,并可能触发死机。隔离后停止重定向,但礼盒外观要等清除后才恢复。
- 文件改名精灵 把日常桌面物件改成“免费领奖入口”“文件找不到了”“点我恢复文件”等 修改显示名并添加异常下划线,原程序和内容并没有丢失,清除后恢复名称。当前没有专属的误点加载、文件锁定或直接故障机制,主要制造视觉混乱。
- 壁纸涂改者 壁纸出现色罩、条纹,以及“系统桌面需要验证”警告条 污染桌面背景,不靠重复弹窗表现。隔离后组件停止活动,但异常背景仍保留,清除后恢复。玩家点击警告条只是选中目标,不会真的进入付费验证或触发故障。
- 时钟篡改者 右下角任务栏时间异常 修改显示时间,每 8 秒跳变一次;主人查看时会发现时间不一致。不修改剧情时间、防护计时和任务速度。隔离停止跳变,清除恢复正常显示。 四、病毒变种 基础病毒存活一段时间后,可能发生变异。
变种 特性 内存寄生变种 获得持续增长内存占用的能力,让原本偏视觉或输入干扰的病毒也能制造资源压力。 输入劫持变种 获得输入干扰,当前同样是非保护输入中的“没”→“已”。 图标潜伏变种 当前主要由弹窗蠕虫产生:从弹窗转为桌面照片图标,更不显眼,不再以普通弹窗形式吸引主人误点。 组合变种 表示病毒获得了组合词缀,不是一种独立病毒,也不代表同时拥有所有变种能力。 变异还会增加内存占用,并让扫描线索更难发现。
五、组合词缀 附近病毒的组合可以给病毒附加额外行为,最多两个词缀槽。
词缀 额外效果 当前对应组合 计算负载 获得较高 CPU 消耗 与后台矿工有关的邻近组合 输入篡改 获得输入改字能力 迁移寄生虫或输入法劫持者参与的邻近组合 文件锁定 获得锁文件能力,并可能在文件操作时触发蓝屏 弹窗蠕虫与勒索编辑者相邻 误导压力 假安全提示叠加持续内存增长 伪装杀毒程序邻近内存吞噬者 “误导压力”目前没有独立的退出概率或倒计时加速算法,实际效果是“诱导文案+内存增长”。
六、它们共同遵循的规则 玩家点击只是选择目标。 广告、掉包入口和陌生托盘组件的加载,要由主人真实误点才触发。 分析不会消灭病毒。 分析确认后持续显示红框,不需要一直开扫描。 隔离阻止活动和传播,但不一定恢复已被修改的外观或文件。 隔离目标显示青框,清除才彻底释放残留。 清除一个病毒不代表清完它的复制体。 仍需处理其他存活的感染。 蓝屏/死机不是每次误点必定发生。 还受故障冷却、当前阶段、教学限制等条件控制。 RemoteSession.dat 是现有病毒的核心传播源实例,不是第 15 类。 QQ、Word、ctfmon.exe、svchost.exe 等则是可能被寄生的正常宿主。 整体上,当前病毒分成三种主要压力:骗主人误操作、拖垮电脑资源、破坏桌面与工作流程。目前游戏里有 14 类基础病毒,另外还有变种和组合词缀。
全部基础病毒 病毒 主要特性
- 弹窗蠕虫 弹出假修复、假补丁提示。主人误点后增加内存、加快传播,并加载内存吞噬者;变异或高内存情况下可能引发死机。
- 图标寄生虫 伪装成“旧照片.jpg”,实际是 照片.jpg.exe,利用双扩展名骗取信任,会复制传播。目前没有专属双击跳转机制。
- 输入法劫持者 干扰主人在 QQ、Word、Excel 中打字。当前实际改字规则是 “没”→“已”,关键剧情的保护对白不会被改。部分实例藏在正常输入法进程里。
- 内存吞噬者 持续增长内存占用,让电脑卡顿,诱使主人怀疑杀毒软件并退出防护。严重持续的资源压力可能引发死机。
- 伪装杀毒程序 冒充“Windows 安全中心”,要求关闭第三方杀毒软件。主人误点后增加内存、加载输入法劫持者,并可能触发蓝屏。
- 后台矿工 持续占用较高 CPU,拖慢主人操作。多个计算型病毒造成持续高负载时,可能引发死机。
- 迁移寄生虫 注入正常程序,之后每 25 秒换一次宿主。迁移后此前的威胁确认失效,旧任务可能中断,需要重新分析;扫描线索也更隐蔽。
- 勒索编辑者 活动达到 35 秒后锁住工作文件,标题出现 .locked,阻碍编辑和整理。隔离不能解除已经形成的锁,必须清除锁定源;相关文件操作可能触发蓝屏。
- 托盘广告虫 右下角出现领奖、加速、云相册等广告,每 9 秒轮换。关闭只隐藏 8 秒。主人误点会加载内存吞噬者,满足条件时可能死机。
- 快捷方式掉包者 把日常入口图案换成礼盒。主人真正双击后进入推广导航,而不是原应用;增加内存、加载病毒,并可能死机。清除后恢复图案。
- 文件改名精灵 把日常桌面物件改成“免费领奖入口”“文件找不到了”等名字。原程序与内容没有丢失,清除后恢复。目前主要是视觉干扰。
- 壁纸涂改者 在壁纸上覆盖色罩、条纹和“系统桌面需要验证”警告。隔离后停止活动,清除后恢复背景,没有独立的直接故障机制。
- 时钟篡改者 修改任务栏显示时间,每 8 秒跳变一次。不影响剧情时间、任务速度和防护计时。隔离停止跳变,清除恢复正常时间。
- 托盘潜伏者 伪装成闪电加速器、云端备份助手或远程连接助手。主人误点后增加内存、加载托盘广告虫;其中远程连接助手外观可能触发蓝屏。 变种 这些是基础病毒发生的变化,不是额外的病毒种类:
内存寄生变种:获得持续增长内存的能力。 输入劫持变种:获得输入改字能力,当前同样是“没”→“已”。 图标潜伏变种:目前主要由弹窗蠕虫产生,从弹窗变成桌面照片图标,更不显眼。 组合变种:表示带有组合词缀,不代表同时拥有所有变种能力。 组合词缀 词缀 叠加效果 计算负载 增加 CPU 消耗。 输入篡改 增加输入改字能力。 文件锁定 增加锁文件能力,也可能在相关文件操作时触发蓝屏。 误导压力 假安全提示叠加持续内存增长,没有单独的退出概率算法。
【开发日志10月14日】
项目启动,《杀毒软件模拟器》开工了!
这是我第一次参加GameJam,没什么经验,一直找不到灵感。
直到前阵子电脑卡了,想卸载掉某卫士,卸载的时候弹出来一堆挽留弹窗,当时我就在想,站在杀毒软件本身的视角会是什么体验?于是就有了这个游戏点子。
目前我是想尽可能地还原杀毒软件正在做的事情,然后代入第一人称视角的感觉。人类和杀毒软件都在看着这一块屏幕,他们分别干着各自的事情,但是人类肯定是权限最高的
官方
@海贼昂
1 赞
2 回复
【开发日志10月15日】
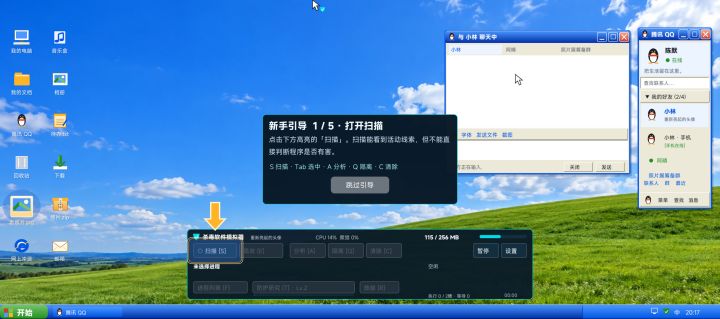
玩家反馈主要集中在玩不懂上,然后这次加了新手引导,应该会好一些吧?☺
本次更新主要围绕 桌面内容扩充、主人行为、新手引导和操作体验 展开,让这台旧电脑更有生活气息,也让防护流程更容易理解。
一、桌面更丰富,主人有更多日常活动
新增多个桌面入口与对应窗口:
网上冲浪
音乐盒
相册
待办.txt
下载
照片.zip
邮箱
主人现在会浏览网页、挑选音乐、翻看照片、整理待办、下载文件、解压照片,以及收取
官方
@海贼昂
1 赞
【开发日志10月17日】
这次做了一些更新:
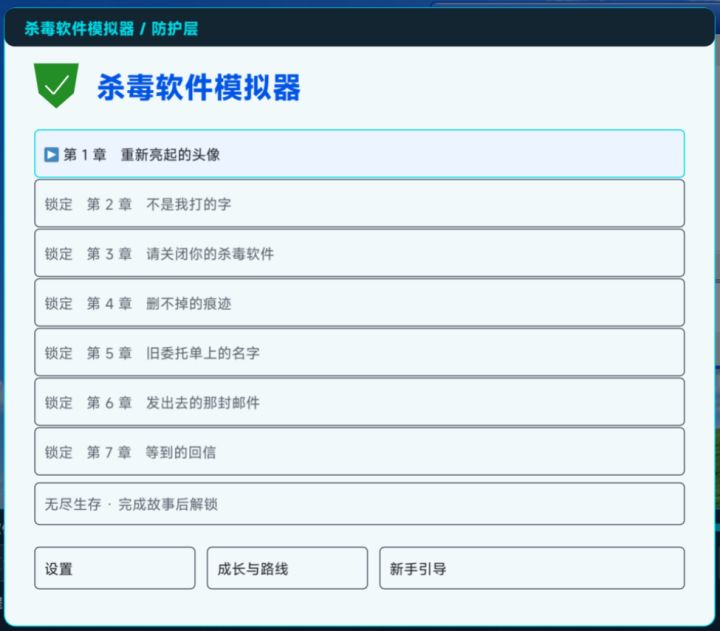
1,加入了新的章节,让整个故事圆满起来,故事剧情上带了一点点悬疑成分,电脑主人一步步最终找到了幕后黑手。
2,上一篇提到的那些蓝屏的玩法已经实现了,即电脑主人点了些东西,或者病毒发展厉害了,就会出现蓝屏,之后会进入到安全模式,玩家需要对电脑展开救援,要尽快在指定时间内完成救援,不然主人等待太久会选择重装电脑,那么玩家这个杀毒软件就等于是被抹杀了,任务失败。
3,对目标进行分析后
官方
@海贼昂
【开发日志10月16日】
思考了好一阵子,怎么给游戏增添一些好玩的东西,最后想到了蓝屏。就是电脑主人他点了些东西,或者病毒发展厉害了,就会出现蓝屏,然后电脑就重启了,这时候玩家需要帮助电脑主人恢复系统,如果长时间恢复不了,主人就会考虑重装电脑了,如果真的重装了,那么杀毒软件就会被抹杀了,于是这就变成了一场杀毒软件的求生之路。。。
这个点子感觉挺有趣的,打算顺着这个思路去弄
官方
@海贼昂
1 赞