
下载 App

PHP极危漏洞引爆日本游戏圈多作品紧急维护
10/2320 浏览
10月21日晚,PHP核心引擎被曝出两个极危远程代码执行漏洞(CVE-2026-109618、CVE-2026-109619),CVSS评分高达9.2,攻击者无需身份验证即可控制服务器。由于日本网站PHP使用率高达92%,《碧蓝幻想》《赛马娘》《Fate/Grand Order》《公主连结Re:Dive》《影之诗:超越世界》《刀剑乱舞ONLINE》等热门游戏及任天堂Switch在线服务连夜宣布紧急维护,pixiv、Niconico、DMM等ACG平台也集体下线。
多家厂商确认,截至公告时尚未发现漏洞被利用或用户数据泄露,维护属预防性处置。PHP基金会已于当晚10点提前发布四个修复版本,但PHP 8.1及更早版本已停止支持,中小站点升级面临困难。
值得关注的是,这两个漏洞由安全研究人员借助AI工具独立发现,已存在十余年。漏洞细节于10月20日提前泄露,迫使官方将原定22日的补丁提前发布。此次事件波及范围之广,在近年单一软件漏洞事件中极为罕见,再次暴露了互联网底层基础设施的脆弱性。各项服务恢复时间不一,玩家需留意官方通知。
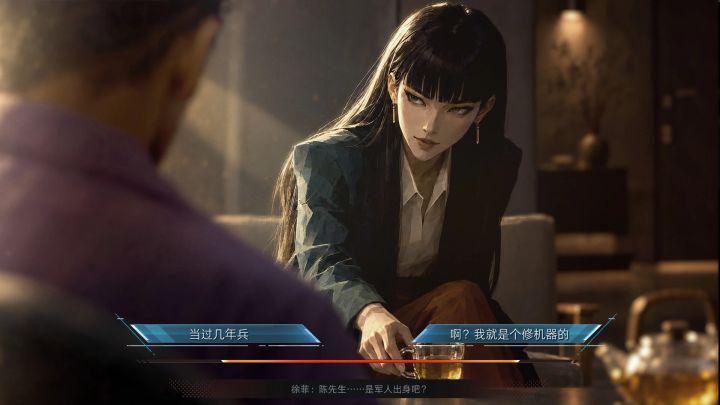
《三体》官方授权游戏即将上线steam!
由Timeline开发的首部三体宇宙官方授权AI互动影游《三体:审判前夜》,于2026年10月26日公开首支预告片,Steam商店页同步上线,预计将于2027年第一季度正式发售。
本作是一款以剧情演出与分支选择为核心的单人剧情冒险游戏,故事发生在刘慈欣科幻小说《三体》中"古筝行动"前夕。玩家将扮演早已退役的特战队员陈安久,受命潜入ETO(地球三体组织)的神秘邮轮"审判日号",伪装身份、搜集线索、辨
@灯盏细辛
1 赞
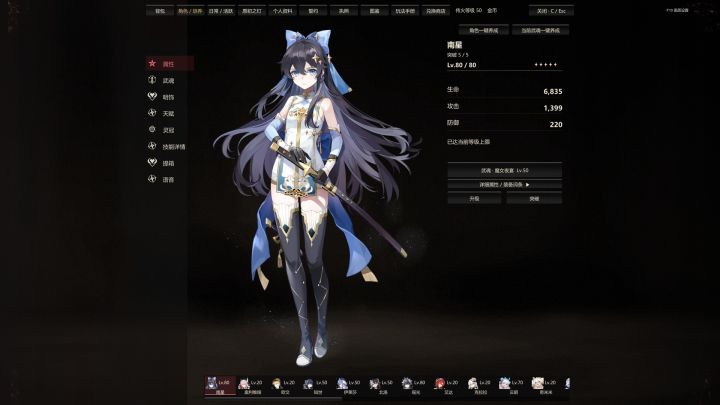
二游《辉烬》转生单机《辉烬:南星》上架!
国产二次元共斗手游《辉烬》的故事,以一种谁都没想到的方式迎来了"续集"。
近日,曾在《辉烬》项目中担任美术外包的木子岚工作室发布了一款名为《辉烬:南星》的PC单机动作游戏,并同步公开了Steam商店页面,计划于2026年内正式上线。
回顾原版《辉烬》的经历,这款手游于2018年立项、2022年首曝,研发周期接近八年,预估投入超过5000万元。然而2025年10月公测后,开服当天服务器长时间崩溃,评
@灯盏细辛
12 赞
5 回复
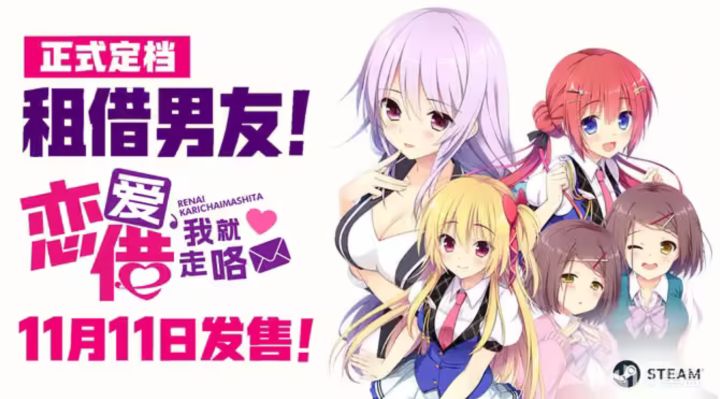
《恋爱,我就借走咯》中文版定档11月11日!
由日本Galgame制作社ASa Project(颜艺社)开发、Kagami Games负责本地化与发行的恋爱喜剧视觉小说《恋爱,我就借走咯》(原名:恋愛、借りちゃいました)正式宣布,中文版将于11月11日光棍节当天登陆Steam平台,为玩家们带来一场充满谎言与心跳的租借恋爱喜剧。
《恋爱,我就借走咯》是颜艺社于2019年7月26日在日本发售的作品,凭借轻松欢乐的恋爱喜剧剧情、独具特色的颜艺演出以
@灯盏细辛
1 赞
1 回复
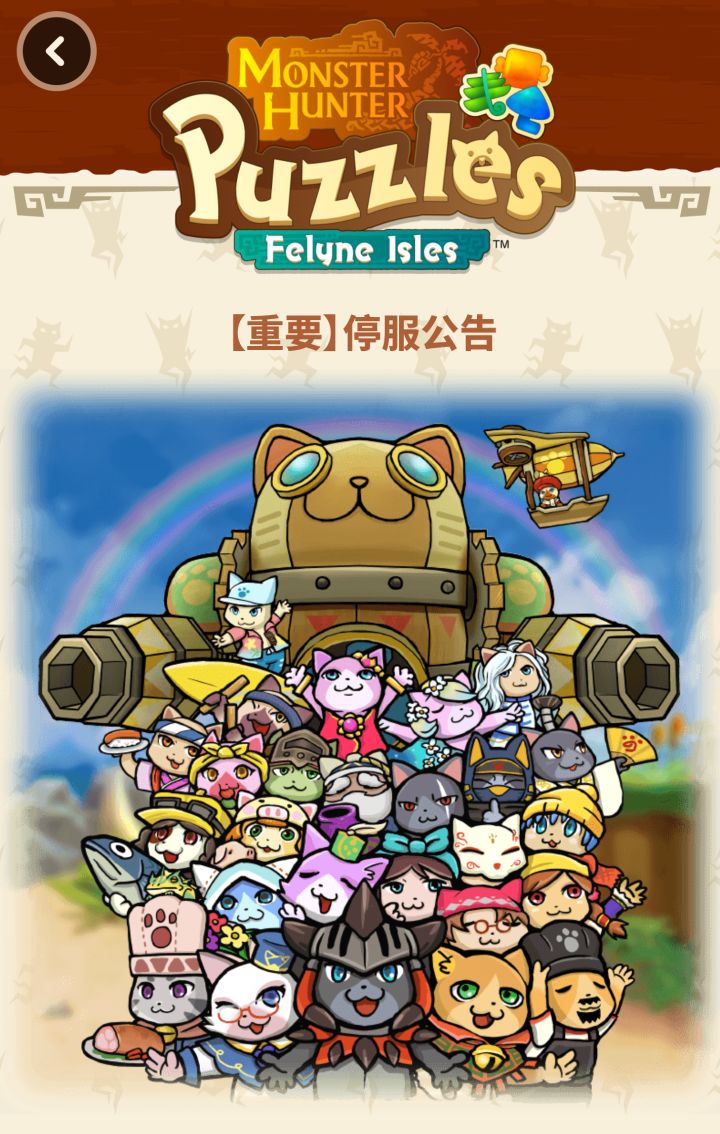
卡普空宣布《怪物猎人Puzzles》手游将停运
2026年10月19日,卡普空(Capcom)正式宣布,旗下《怪物猎人》系列衍生益智手游《怪物猎人Puzzles》(Monster Hunter Puzzles: Felyne Isles)将于2027年1月14日终止在线运营。该作于2024年6月正式开服,运营约两年半。
《怪物猎人Puzzles》是一款益智消除类游戏,与系列正传不同,本作没有猎人作为主角,而是以艾露猫为核心角色。玩家将扮演一只失
@灯盏细辛
4 赞
01:20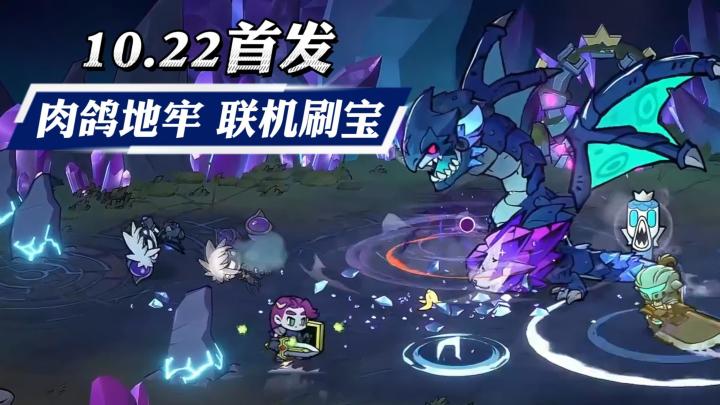
能联机的国产刷宝肉鸽!手游端10月22日首发上线!
超2000w玩家的失落城堡续作,10月22日手游端首发上线!200+武器、140+宝藏自由组合,最多支持4人联机开黑!#失落城堡2
@趣游挖掘机
1 赞
5 回复
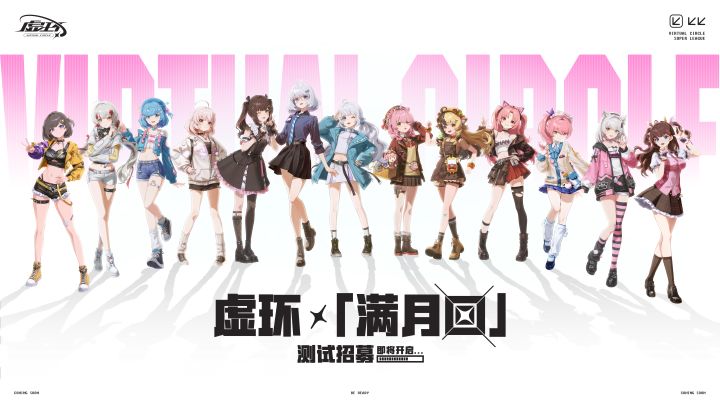
V圈大乱斗!《虚环》满月回测试招募将开始
由腾讯IEG旗下CDD部门研发的V圈强战斗演出策略养成游戏《虚环》,将于2026年11月9日上午10点正式开启第二轮测试「满月回」的资格招募。
此前,《虚环》已于2026年3月完成首次「初见回」测试,为安卓端小规模删档不计费保密测试,约2800名玩家参与体验,测试规模远超原计划的2000人。官方在首测结束后承诺年内开启二测,并将首次开放iOS与PC平台,实现多端同步体验。
值得关注的是,游戏在商业
@灯盏细辛
1 赞
突发!国民级启动器PCL宣布移除MC下载功能
对于国内《我的世界》(Minecraft)Java版玩家而言,今日迎来了一则令人措手不及的“悲报”。知名第三方启动器PCL(Plain Craft Launcher)在其最新的2.99.0.0版本更新公告中明确表示,为遵守相关法律法规,将不再提供游戏本体下载功能。这一变动标志着国内MC玩家获取游戏资源的便捷时代正式落幕。
根据PCL开发者“龙腾猫跃”发布的更新日志,版本2.99.0.0的第一条更新
@灯盏细辛
93 赞
59 回复
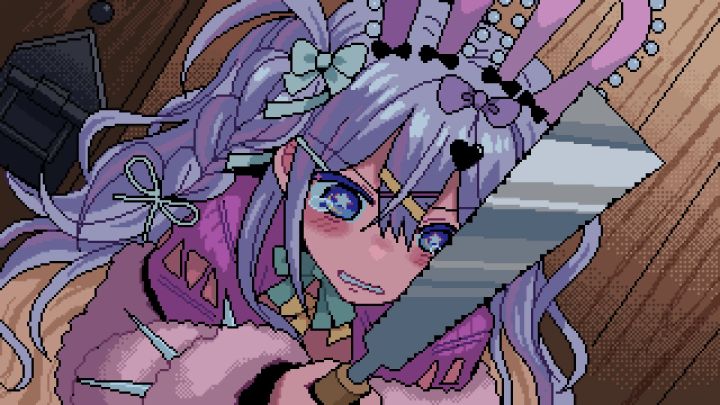
《我推的祭品》解锁时间公布与米塔捆绑促销
由株式会社灯白社(Tohakusha Inc.)开发、CIRCLE LINE GAMES负责大中华地区发行的"直播介入×调查推理"心理恐怖ADV《我推的祭品》,将于10月22日正式登陆Steam平台发售。
本作首发期间将与心理恐怖游戏《米塔》(MiSide)推出捆绑促销。《米塔》是AIHASTO开发、IndieArk发行的第一人称心理恐怖游戏,Steam国区原价52元,简体中文区好评率高达98%,
@灯盏细辛
5 赞
1 回复
01:04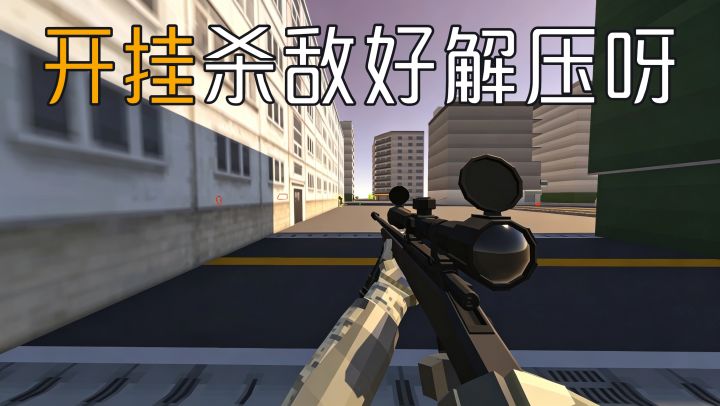
官方授权外挂?一枪一个小盆友,这谁顶得住啊!!
透视+锁头+无限子弹=处决模拟器!
这游戏内置外挂,真够意思啊,
玩着真是爽歪歪,快要让我把持不住了!
#射击游戏 #第一人称 #游戏推荐 #游戏安利 #发现好游戏
@大屋无武物
15 赞
4 回复
01:01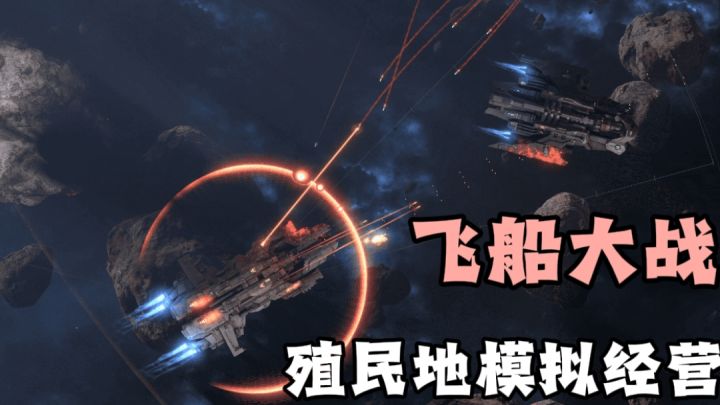
堪比环世界+远行星号的结合!场面宏伟,游戏机制多样!
#游戏冒险家大集结 #游戏安利 #游戏推荐
@云云不昀
6 赞
1 回复