
下载 App


Switch老机型爆漏洞,不升级会泄密!
昨天 04:397 浏览综合
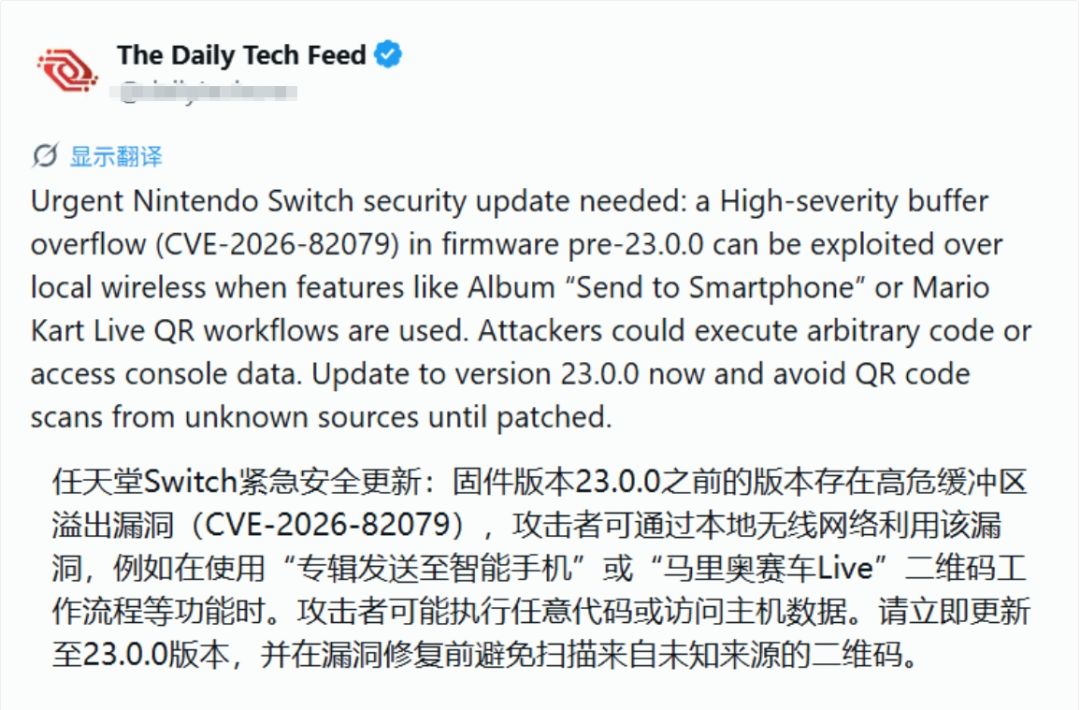
任天堂在近期发布安全公告,确认初代Switch的旧版固件里存在一个高危漏洞,编号CVE-2026-82079。 这事最让人后背发凉的地方在于,攻击者甚至不需要碰到你的机器。只要你在公共场所打开相册的“发送到智能手机”功能,或者玩《马里奥赛车Live》时亮出二维码,旁边的人拿设备一扫,就可能往你主机里灌代码、偷数据。说白了就是,你只是想把游戏截图传到手机上,结果有人借着这个二维码把你的机器给开了后门。
任天堂官方给这个漏洞的定性是“基于栈的缓冲区溢出”,属于近距离无线攻击范畴。 它不能隔着互联网大规模发作,必须人在你旁边,但反过来想,地铁上、教室里、展会现场,这种场景还少吗?漏洞影响所有系统版本低于23.0.0的初代Switch,Switch 2不受影响,因为新机器压根没用二维码传图这套流程。玩家要做的也简单,进设置里点一下系统更新,升到23.0.0就完事了。
我个人觉得,这件事真正值得琢磨的地方是,一台卖了快十年的掌机,很多人早就不把它当回事了,系统更新提示弹出来就随手关掉。但恰恰是这种“反正就玩个单机”的心态,最容易在公共场合被人盯上。任天堂的临时规避建议也很实在,要么别在人多的地方用这两个功能,要么只扫自己的设备。但最省事的方案还是那一个,花两分钟把系统升了,别给陌生人留机会。


01:21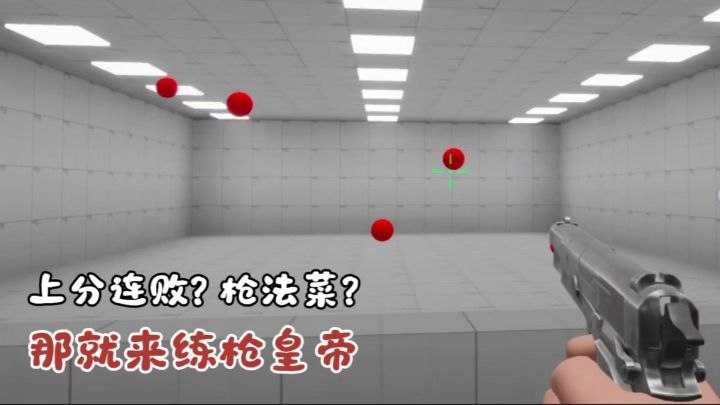
枪法太菜?总是掉分?那就快来练枪皇帝!爆头反应都能练!
#发现好游戏 #游戏日常 #练枪皇帝
@悠悠小白
11 赞
4 回复
01:19
突袭政变方VS守局政府方,心理博弈烧脑对局
#发现好游戏 #游戏安利 #游戏推荐
@我不乖
4 赞
01:06
当末日可以预知,你会如何准备?
#宝藏新游研究所 #浅评一下
@大不了睡觉
1 赞
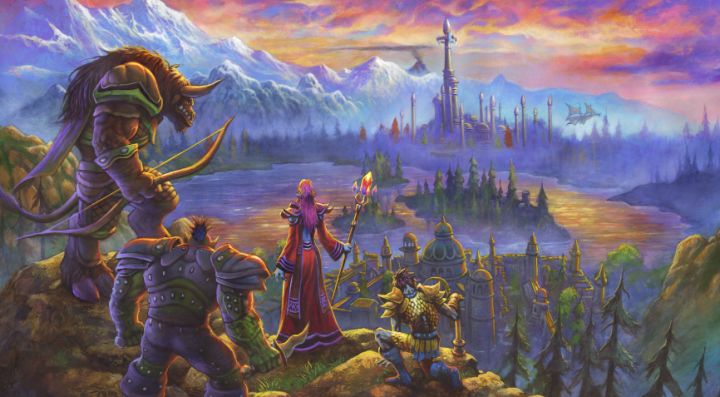
《魔兽世界:无限》官宣,9.17 开测 11.5 正式上线
本届暴雪嘉年华开幕式上,暴雪正式公开全新作品《魔兽世界:无限》,这款备受玩家期待的新作,敲定了测试与正式上线时间,消息一经放出瞬间引爆魔兽玩家圈子。
《魔兽世界:无限》将于9月17日开启封闭测试,11月5日全球正式上线。游戏会带来大量全新内容,包含全新区域、原创任务、地下城、团队副本,还有全新可游玩种族,给熟悉艾泽拉斯的老玩家带来不一样的冒险体验。
本作定位是早期魔兽世界的现代化版本,成为继正
@游戏小魔王
21 赞
16 回复
01:17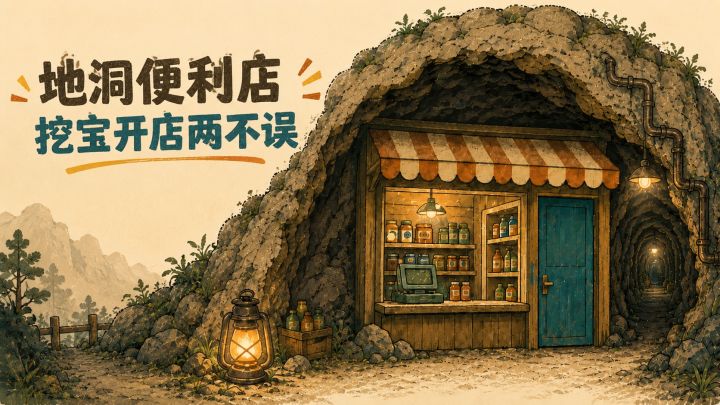
潜水员戴夫的玩法,搜打撤+模拟经营的组合真的很加分!
@Twistzz
12 赞
1 回复
01:11
穿越成濒死流民,靠数理化手搓化肥火药逆袭!
想到了石纪元,石神千空给你点赞[表情_致敬]
#休闲游戏 #游戏推荐 #游戏讨论 #益智游戏 #模拟经营 #游戏安利 #人生模拟 #回到大荒
精华
@栖迟
5 赞
1 回复
01:27
🔥重回高中,刷题刷成清北预备役‼️恋爱?我根本不可能谈‼️
#宝藏新游研究所
@黑茶
5 赞
01:06
如此美貌的创世神女主我现在就想玩⁉️
🎮神缺席
🕹️女性向 | 独游 | 文字冒险
🖥️预计9-10月发布测试
#神缺席 #文字冒险游戏 #独立游戏 #女性向游戏 #女性向 #游戏推荐 #游戏安利
@熊猫不打烊
55 赞
8 回复
01:28
经典端游移植,我只能说太真实了,这简直就是我啊
#中国式家长 #游戏推荐 #游戏安利
@种堂游戏推荐
4 赞
7 回复
01:01
操控一只牛,一路跳上天!
#游戏安利 #游戏推荐 #攀爬动物
@云云不昀
19 赞
5 回复