
下载 App

裂隙之刃开发日志⑤
修改于8 小时前1 浏览综合
事情经过
- 注册开发者账号,建了游戏页,用团结 1.10.0 打了个包传上去。
- 平台安全扫描直接报了个高危漏洞,点名 CVE-2025-59489。
- 一看是引擎级的洞,就去下了最新的团结 1.10.4,重新打了一包传上去。
- 还是一样的提示,一字不差。
- 没办法,提了工单,把情况说明了一下。
- 过了两天再去看,提示自己消失了。 包没换,代码没动,就没了。
这个漏洞是 Unity 官方 2025 年 10 月发公告修的,属于「编辑器打出来的包自带的问题」,不是我们代码写错了。官方给的修复版本写法是 2022.3.62f2 这种,末尾字母是 f。
团结的版本号末尾是 t(我们的是 2022.3.62t16)。t 这个写法在 Unity 官方的清单里根本没有,扫描器对不上号,证明不了「已经修好了」,就按最保险的做法——报。
所以我们升到 1.10.4 才会白忙一场:版本前缀还是 2022.3.62,t12 变 t16 只是团结自己的小迭代,扫描器压根不看这一段。只要版本号长这个形状,打多少次都一样报。
结论
包没问题,是平台认错了版本号。最硬的证据就是:第 4 步到第 6 步之间我们啥都没改,提示自己没了——说明变的是平台那头的判定,不是我们的包。
下次再碰上怎么办
- 别急着连打几包,先看版本号前缀有没有变,没变就是白打。
- 直接提工单,包名、版本号、CVE 编号、报警截图一次给全。
- 更新日志里别写「修复安全漏洞」,写了等于自己认了,还跟"误报"自相矛盾。
- 提完单等一两天就行,这次就是两天后自己好的。

初心依旧,决战归来!今日《决战破晓》手游双端上线TapTap平台!
各位期待已久的冒险家们,经典科幻风MMO手游《决战破晓》今日双端上线TapTap平台!原汁原味还原端游质感!让我们一起进入兰肯纳斯,开启赛博时代的冒险之旅!
【故事背景】公元2800年,太阳异变,灾厄降临。骤然加剧的恒星活动使整个兰肯纳斯沦为废土,文明毁于一旦。幸存的人类在变异怪物的威胁下艰难求生,人口锐减,希望渺茫。然而,火种未灭——现在,请举起你的武器,组建星际军团,为了生存而战!抵御异变
@🌸敏儿
开发者日记(day 6)
#聚光灯gamejam开发者日志
自我介绍:我是一名大四毕业生,我学的专业是数字媒体艺术,只参加过一次Game jam,可以说这是正在做我的第一个游戏,我完全是一个小白,而我却打算单人solo,参加这次的活动也算是挑战自己了。
我要做的是一个多人联机扮演沙盒3D游戏。
游戏名称《我是布鸽》
世界观:(暂时)
布鸽为了去码头整点薯条,无意收到一个传单,被骗入一个黑公司,每天的重度压榨布鸽,让它产生
@Huan
6 赞
3 回复
01:04
游戏服务器工程师入门
从事游戏服务器开发,需要这些知识储备,造作准备,早学习,为工作做准备
@User426888054
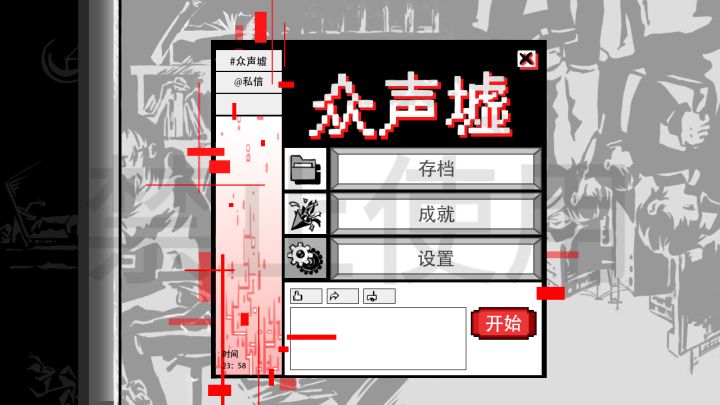
《众声墟》|开发者日志04
零散私语各自无声,汇聚之时,墟象涌现。
Game Jam的创作还在继续,目前我们的主界面已经顺利落地,项目正式进入Demo攻坚阶段!
现在团队的重心,转移到程序框架梳理与可玩Demo的制作上。
我们一点点理顺底层交互逻辑,搭建能承载多分支选择的基础框架,把文本、UI和系统机制串联起来。
组员一直在保持高频沟通,反复对齐资源规范、画面表现和交互细节。很多纸上看着不错的想法,落到引擎里总会出现各种落差
@ithem
1 赞
00:51
聚光灯第11天啦!新进展!
#TapTap聚光灯独立游戏 #聚光灯gamejam开发者日志 #TapTap
扔扔骰子,抽抽小霸鸽[心动小镇_点赞]
@希罗
9 赞
7 回复
10:35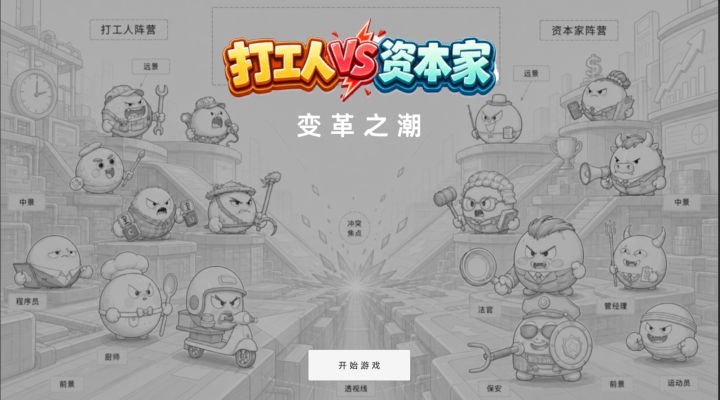
打工人VS资本家,游戏Demo详细介绍
游戏为策略游戏,玩家只需要把握时机召唤角色,释放技能。角色有自己的ai决策逻辑执行寻路、攻击、释放节能。
对现实职场进行讽刺。#发现好游戏
@风吹过的方向
1 赞
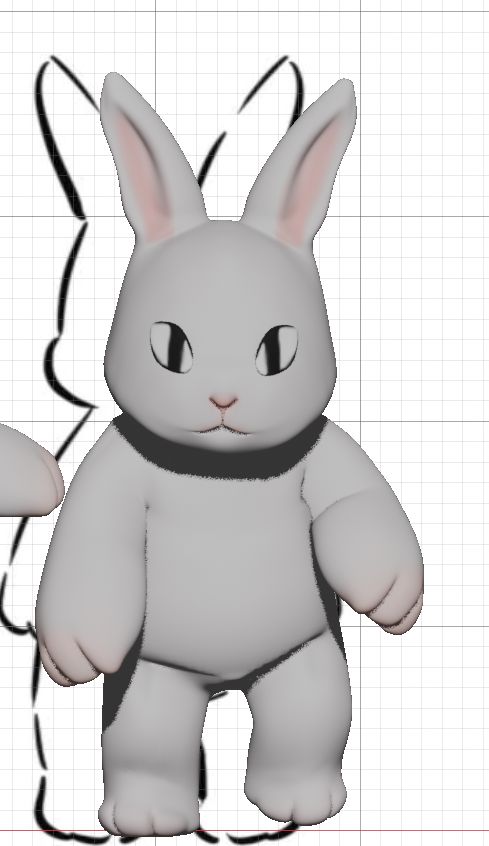
【开发日志 · 二】关于中世纪女巫,我们是否一直存在误解?
关于女巫的历史,我们总以为她们是邪恶的化身,但事实果真如此吗?
历史上被烧死的“女巫”,她们大多数不是“女巫”,而是草药师、助产士、民间治疗师等职业,但当时的教会把她们的知识叫做“与魔鬼的契约”,称呼她们为“异端”,让社会将她们的存在视为“邪恶”。
现如今存在诸多对“女巫”的误解,因为无法解释的灾难(瘟疫、饥荒、牲畜死亡之类的事件)将她们替罪羊,1487年出版的书籍《女巫之锤》将女性、魔法与邪恶强
@逮则
4 赞
3 回复
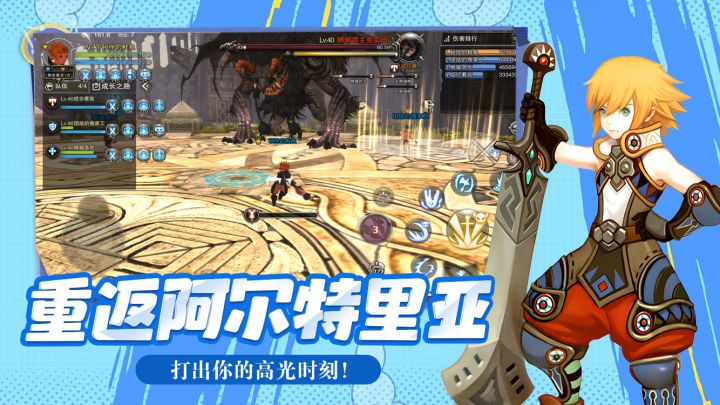
龙之谷启程手游丨战士新手加点攻略(剑圣分支)
一转分支:剑圣(爆发连招流,喜欢高输出选)定位:敏捷爆发、单体高伤、灵活连招,攻速快、打击感强,适合喜欢秀操作、打单体爆发的玩家。核心加点(15-50 级,优先满核心)
1. 必满核心(优先级最高)三段斩(满):突进 + 三连伤害,快速贴近 BOSS,连招起手月影斩(满):剑圣核心单体爆发,高伤 + 剑气,打 BOSS 主力技能。剑气共鸣(满):普攻附带范围剑气,持续输出拉满,清怪 / 单体都好用
@暴龙游戏测评2
1 赞

空骸
《空骸-黄昏坠落》是一款以重庆为原型、硬科幻为内核的近未来开放世界3A大作,以“宇宙轮回中的文明延续”为核心命题,打造了一套兼具本土烟火气与科幻史诗感的赛博朋克叙事。
玩家将以三个完全不同的视角,体验这个关于宿命、反抗与人性的完整故事:
第一个视角,是穿越者zhr——一名重庆渝中区的汽修职高学生,在一次课堂晕倒后,觉醒了来自未来的碎片化记忆。他来自无数个坍缩的平行宇宙,是无数次文明轮回中,唯一
@020探路者
2 回复
00:47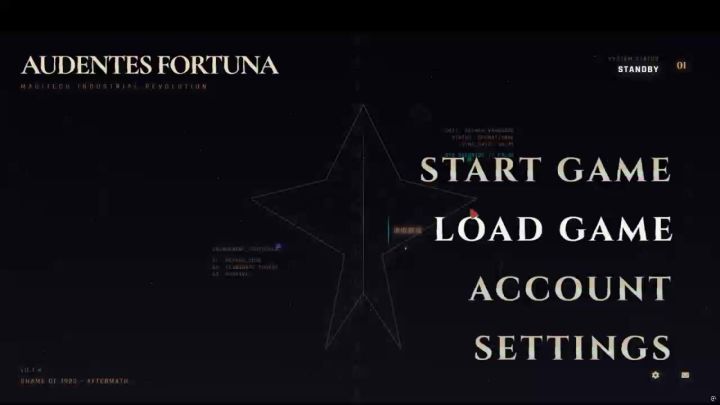
新游招募令-【创世纪】"命运眷顾勇敢之人!"
欢迎来到这片充斥着枪炮,细菌,与钢铁的土地,旅人。
在这里,世界正处于大争之世。驱动与链接钢铁巨兽的不是蒸汽,而是被湮灭的“信息熵”。人们通过魔晶这一工业奇迹开启了工业化的浪潮,第二次魔导革命于一战后的阵痛中开启,魔导工业技术于实践中爆炸式发展,也带来了不可逆的代价——世界正在枯竭,洋流遭到污染,现实的物理法则开始被人质疑,时序在魔导工业化的浪潮中逐渐崩坏,历史被人所遗忘,又以扭曲的方式重组,人与
@图灵零号机
1 赞
6 回复